¿Qué es el spoofing de reconocimiento facial? Explicación completa y medidas prácticas

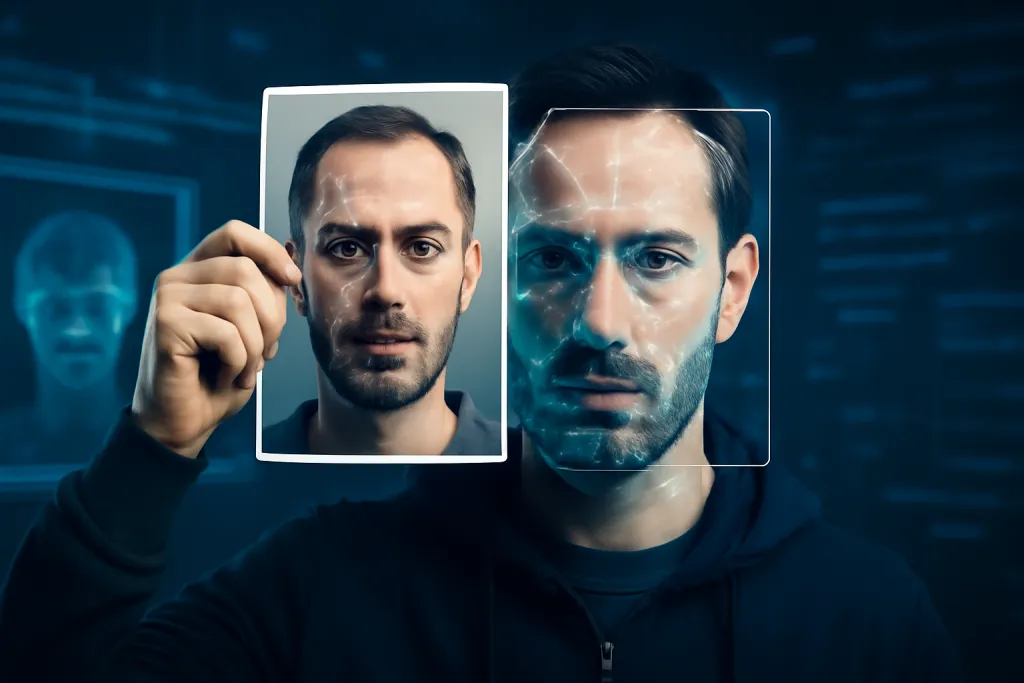
¿Qué es el spoofing de reconocimiento facial? Se define como el intento deliberado de engañar a un sistema biométrico facial para obtener acceso, evadir controles o suplantar identidad. El concepto abarca desde la presentación de una foto impresa ante una cámara hasta el uso de deepfakes en vídeo o máscaras 3D. Este texto describe las técnicas, los riesgos sectoriales, casos concretos, prácticas de detección y un conjunto de decisiones técnicas y operativas para reducir la exposición.
Cómo funciona el spoofing de reconocimiento facial
Los sistemas de reconocimiento facial comparan rasgos extraídos de una imagen o secuencia con plantillas almacenadas. El spoofing explota dos puntos: la entrada sensorial (imagen o vídeo) y el algoritmo de verificación. Si la entrada aparenta pertenecer a la persona registrada y el sistema no discrimina suficientemente entre una señal real y una falsificación, se produce una aceptación errónea (false accept).
En la práctica, los ataques se basan en tres vectores principales:
- Presentación de material estático (fotografías, impresiones, pantallas).
- Reproducción de vídeo o audio-visual (replay attacks, deepfakes).
- Uso de objetos físicos que imitan rasgos (máscaras, prótesis, modelos 3D).
Un sistema con detección de vivacidad (liveness) robusta y sensores adecuados reducen la probabilidad de éxito, pero no la eliminan por completo. La eficacia de la defensa depende del diseño multicapa, la calidad de los sensores y la validación continua frente a técnicas emergentes.
Formas y técnicas comunes de suplantación
Ataques con imágenes fijas y pantallas
Imprimir una foto de alta resolución o mostrar una imagen en un smartphone o tableta es la técnica más simple. Funciona cuando la cámara y el software sólo validan patrones estáticos sin verificar movimiento o profundidad.
Reproducción y deepfakes
El replay attack implica reproducir un vídeo legítimo para engañar al sistema. Los deepfakes emplean modelos generativos para crear vídeos con facial expressions convincentes; cuando la detección de vivacidad no es capaz de identificar artefactos temporales o inconsistencias en la textura, el riesgo aumenta.
Máscaras y modelos 3D
Máscaras de silicona o impresiones 3D con texturas realistas buscan replicar volumen, sombras y rasgos. Según el nivel de detalle, pueden superar sistemas que sólo usan imágenes 2D. La diferencia entre un ataque sencillo y uno sofisticado radica en el coste y el acceso a recursos técnicos.
Sectores y escenarios con mayor exposición
No todos los usos del reconocimiento facial tienen la misma criticidad. El riesgo depende de la consecuencia del acceso no autorizado y de la facilidad para realizar el ataque.
- Servicios financieros: acceso a cuentas, autorizaciones de pagos y cajeros con biometría. Aquí la combinación de valor económico y difusión del sistema atrae ataques dirigidos.
- Control de accesos físicos: puertas de instalación o centros de datos. Un ataque con máscara bien preparado puede suponer un riesgo físico y operativo.
- Autenticación en móviles y apps: aunque los sensores laterales (IR, profundidad) aumentan seguridad, aplicaciones mal configuradas que aceptan imágenes 2D son vulnerables.
- Administración pública y verificación de identidad remota: verificaciones KYC (conoce a tu cliente) que dependen de vídeo pueden ser objetivo de deepfakes para fraude documental.
Mini-caso: un operador de banca móvil detectó un intento de transferencia inusual. El atacante presentó un vídeo manipulado que replicaba la expresión del titular para pasar un control facial atenuado. La operación fue bloqueada tras análisis manual y revisión de logs; se implementó autenticación multifactor y mayor vigilancia de patrones de sesión.
Detección y medidas técnicas recomendadas
Mitigar el spoofing exige combinar medidas técnicas, procedimientos y revisión de políticas. Las recomendaciones prácticas son:
- Detección de vivacidad multimodal: emplear señales IR, profundidad (Time-of-Flight), análisis de textura y micro-movimientos oculares. Cuantas más fuentes independientes, menor la probabilidad de aceptación de una falsificación.
- Challenge-response dinámico: solicitar gestos aleatorios (mirar a la cámara, sonreír, girar la cabeza) y verificar coherencia temporal.
- Modelos anti-spoofing entrenados en datos reales: validar con datasets que incluyan máscaras, pantallas, imágenes impresas y deepfakes para reducir falsos negativos.
- Control de calidad de la captura: rechazo automático de imágenes con artefactos de pantalla (píxeles, moiré) o falta de profundidad suficiente.
- Métodos criptográficos en el canal: firmar y sellar las imágenes capturadas con hardware seguro para evitar replay remoto.
- Registro y análisis de eventos: logging detallado de intentos, con alertas ante patrones anómalos (múltiples rechazos seguidos, orígenes de IP desconocidos).
- Pruebas de penetración continuas: simulaciones periódicas para validar la resistencia ante técnicas nuevas.
Advertencia: confiar únicamente en un único método anti-spoofing (por ejemplo, liveness software sin sensores adicionales) conlleva un riesgo real de bypass; la defensa debe ser redundante.
Checklist práctico para contratar o desplegar sistemas biométricos
Antes de integrar reconocimiento facial en un proceso crítico, revisar los siguientes puntos ayuda a tomar decisiones equilibradas:
- Definir el nivel de riesgo asociado a un false accept y a un false reject.
- Exigir pruebas de anti-spoofing en condiciones reales, incluyendo ataques con imágenes, vídeos y máscaras.
- Solicitar métricas claras: tasas de falsa aceptación (FAR) y falso rechazo (FRR) bajo escenarios de spoofing.
- Verificar compatibilidad con autenticación multifactor y opciones de fallback (PIN, token).
- Confirmar cumplimiento legal y de privacidad: retención de imágenes, consentimiento y avisos al usuario.
- Plan de respuesta ante incidentes: procedimientos, roles y comunicación.
- Evaluar sesgos: pruebas por demografía para detectar disparidades en rendimiento.
Errores frecuentes y decisiones a evitar
Algunos errores recurrentes aumentan la exposición al spoofing:
- Implementar reconocimiento facial como único factor para transacciones de alto valor.
- No actualizar modelos anti-spoofing ni datasets para incluir nuevas técnicas de ataque.
- Olvidar la capacitación del personal en detección de fraudes y en protocolos de verificación manual cuando sea necesario.
- No realizar pruebas en condiciones de producción; los entornos controlados suelen dar una sensación de seguridad engañosa.
Cierre: la adopción responsable de sistemas biométricos requiere comprender qué es el spoofing de reconocimiento facial, evaluar el riesgo concreto del uso propuesto y desplegar defensas multicapa. Las decisiones incluyen selección de sensores, validación del proveedor, políticas de fallback y planes de respuesta. Con estas medidas combinadas se reduce significativamente la probabilidad de un compromiso exitoso y se mejora la trazabilidad de incidentes relacionados con suplantación facial.
¿Qué es el spoofing de reconocimiento facial? Es una amenaza real para cualquier implementación biométrica que no incorpore liveness avanzado, controles operativos y auditoría continua; por ello resulta imprescindible que cada sistema se diseñe y pruebe conforme al riesgo que pretende mitigar.