software development life cycle: cómo llevar un proyecto del requisito a producción

El software development life cycle (SDLC), o ciclo de vida del desarrollo de software, es la forma en que un equipo convierte una necesidad en una solución que puede mantenerse y evolucionar. No consiste solo en programar: incluye decidir qué construir, validar que resuelve el problema, desplegarlo con seguridad y aprender de su uso. Cuando las etapas se conectan bien, el equipo detecta antes los errores costosos y evita entregar funciones que nadie necesita.
La dificultad está en aplicar el proceso con el grado de control adecuado. Un producto pequeño no requiere los mismos documentos ni aprobaciones que un sistema financiero crítico. Esta guía explica las fases del SDLC, cómo elegir un modelo de trabajo y qué decisiones prácticas permiten adaptar el ciclo a las condiciones reales de un proyecto.
El ciclo funciona cuando cada fase reduce una incertidumbre
Una manera útil de entender el SDLC es verlo como una secuencia de decisiones que reduce riesgos. Al principio suele haber incertidumbre sobre el problema, los usuarios, los datos o la tecnología. En cada fase, el equipo transforma preguntas abiertas en evidencias: requisitos acordados, diseños revisables, código probado y métricas de operación.
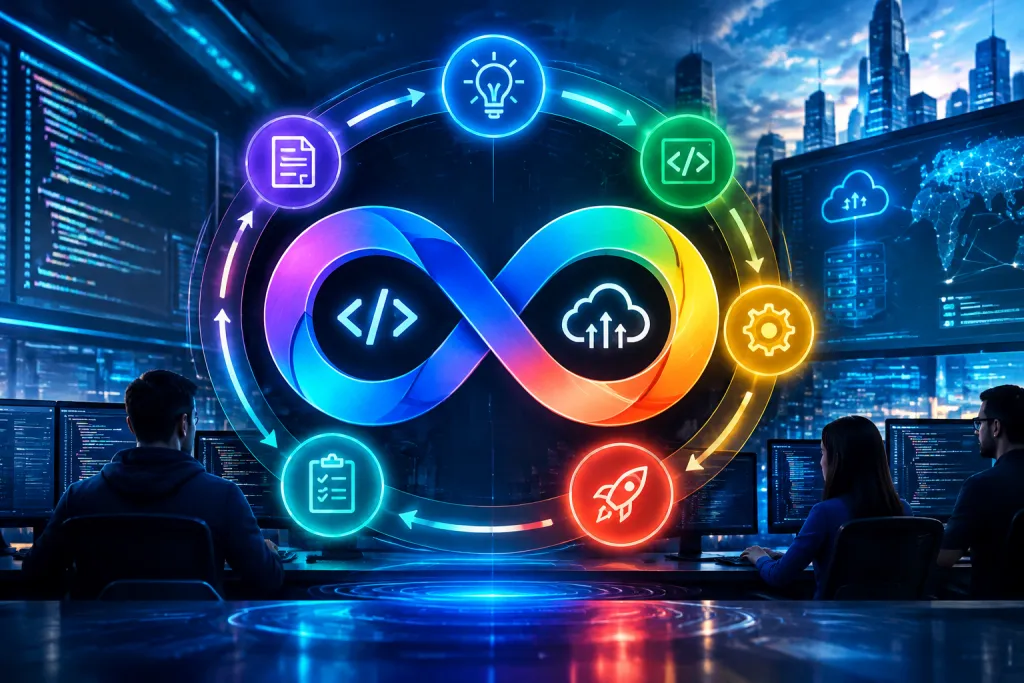
Las fases se describen a menudo como un recorrido lineal: planificación, análisis, diseño, desarrollo, pruebas, despliegue y mantenimiento. En la práctica, no siempre ocurren una sola vez ni en compartimentos estancos. Un hallazgo durante las pruebas puede cambiar un requisito; una limitación técnica puede modificar el diseño; los datos de producción pueden revelar una necesidad que no se había considerado.
Por eso conviene entender las etapas como responsabilidades, no como una lista rígida de documentos. En un equipo ágil pueden completarse en ciclos breves y parcialmente solapados. En un sistema regulado pueden exigir aprobaciones formales y evidencia trazable. En ambos casos, el objetivo es mantener la relación entre la necesidad original y lo que finalmente se pone en manos de los usuarios.
De la necesidad al alcance: planificación y requisitos verificables
La planificación comienza por precisar el problema. “Necesitamos una aplicación moderna” no sirve como criterio de producto: no explica quién tiene la dificultad ni qué resultado se espera. En cambio, “el equipo de soporte tarda varios días en localizar el estado de una solicitud” permite investigar el flujo actual y medir si una solución lo mejora.
El análisis convierte esa necesidad en requisitos funcionales y no funcionales. Los primeros describen capacidades, como crear una solicitud o consultar su historial. Los segundos establecen condiciones de calidad: tiempo de respuesta, disponibilidad, privacidad, accesibilidad, capacidad de crecimiento o compatibilidad con sistemas existentes. Omitir estos últimos suele generar sorpresas cuando el software ya está construido.
Un requisito útil puede comprobarse. Por ejemplo, “la búsqueda debe ser rápida” deja demasiado margen a interpretaciones. “El 95 % de las búsquedas debe mostrar resultados en menos de dos segundos con 500 usuarios concurrentes” ofrece una condición que el equipo puede probar. No todos los objetivos necesitan una cifra desde el primer día, pero sí deben tener un método claro de validación.
Antes de aprobar el alcance, conviene separar lo imprescindible de lo deseable. Un producto mínimo viable no es una versión descuidada: es la versión más pequeña que permite comprobar una hipótesis importante con usuarios reales. Si el objetivo es reducir llamadas al centro de atención, quizá la primera entrega solo necesite consulta de estado y notificaciones, no un panel completo de analítica.
- Definir el resultado: acordar qué comportamiento o indicador debería cambiar.
- Identificar restricciones: revisar presupuesto, calendario, normativa, dependencias y tecnologías existentes.
- Ordenar el alcance: distinguir las funciones críticas de las que pueden esperar a una siguiente iteración.
- Registrar supuestos: señalar qué aspectos aún deben comprobarse para no tratarlos como hechos.
Diseño y desarrollo: decisiones que evitan rehacer trabajo
La fase de diseño define cómo se organizará la solución antes de que cada decisión quede incrustada en el código. Incluye arquitectura, modelo de datos, integraciones, seguridad, experiencia de usuario y criterios de observabilidad. La profundidad necesaria depende del riesgo: una herramienta interna sencilla puede resolverse con un diseño ligero; una plataforma que procesa información personal necesita decisiones explícitas sobre acceso, cifrado, retención y auditoría.
Un diseño eficaz no intenta anticipar cada detalle. Busca resolver temprano las decisiones difíciles de cambiar y dejar abiertas las que pueden evolucionar con evidencia. Por ejemplo, la estructura de permisos y la propiedad de los datos pueden condicionar toda la arquitectura, mientras que algunos elementos visuales se pueden ajustar tras observar a los usuarios.
Durante el desarrollo, las tareas deberían mantenerse pequeñas y revisables. La integración frecuente del código reduce el riesgo de que distintos cambios sean incompatibles al final. Las revisiones por pares ayudan a detectar problemas de lógica, seguridad y mantenibilidad, pero no sustituyen las pruebas automatizadas ni una definición compartida de “terminado”.
Un caso sencillo ilustra la relación entre fases. Una empresa quiere que sus clientes consulten el avance de una reparación. En el análisis se descubre que los estados se actualizan manualmente en tres sistemas distintos. Si el equipo empieza por construir una interfaz atractiva sin resolver cuál es la fuente fiable de esos datos, la aplicación mostrará información contradictoria. El trabajo de diseño debe aclarar primero la integración y la autoridad de cada sistema; luego puede definirse una experiencia coherente.
Pruebas y despliegue: comprobar el producto en condiciones reales
Las pruebas no son una última inspección que se añade cuando el desarrollo termina. Son una actividad continua que comprueba distintos riesgos. Las pruebas unitarias verifican piezas pequeñas de lógica; las de integración comprueban la comunicación entre componentes; las pruebas de extremo a extremo recorren flujos completos. También pueden ser necesarias evaluaciones de rendimiento, accesibilidad, seguridad y recuperación ante fallos.
La estrategia debe corresponderse con el impacto de un error. Una aplicación que calcula importes necesita pruebas rigurosas sobre redondeos, límites y casos excepcionales. Un portal público debe probarse en dispositivos y navegadores relevantes. Si el software maneja datos sensibles, no basta con verificar que el usuario correcto puede entrar: también hay que comprobar que no puede consultar información ajena mediante una ruta o una llamada de API manipulada.
Un entorno de pruebas parecido a producción ayuda a encontrar incompatibilidades, pero no elimina la necesidad de un despliegue controlado. Las entregas graduales, las banderas de funcionalidad y la posibilidad de revertir una versión limitan el impacto de un problema. Para una función nueva, por ejemplo, puede activarse primero para un grupo reducido, medir errores y ampliar el acceso si el comportamiento es estable.
El despliegue incluye también la preparación operativa: monitorización, alertas, copias de seguridad, documentación útil y responsables de respuesta. Si una actualización rompe el inicio de sesión, el equipo necesita detectar el fallo, conocer su alcance y saber cómo restaurar el servicio. “Está publicado” no equivale a “está listo para operar”.
Elegir un modelo de SDLC según el riesgo y la incertidumbre
El modelo de ciclo de vida determina cómo se organizan y repiten las fases. Ningún enfoque es superior en todos los contextos; la decisión debe considerar cuánto cambian los requisitos, cuánto cuesta corregir un fallo y qué nivel de evidencia exige el negocio o la regulación.
- Cascada: organiza el trabajo en fases secuenciales con entregables y aprobaciones definidos. Puede encajar cuando el alcance es estable y la trazabilidad formal es prioritaria. Se vuelve costosa si el equipo descubre tarde que entendió mal una necesidad.
- Ágil: divide el trabajo en incrementos y usa retroalimentación frecuente para revisar prioridades. Funciona bien cuando es posible aprender con entregas pequeñas. No significa improvisar: requiere objetivos claros, criterios de aceptación y decisiones de arquitectura mantenibles.
- Modelo en V: vincula cada etapa de especificación o diseño con una actividad de verificación correspondiente. Es valioso en entornos donde demostrar cobertura y cumplimiento importa tanto como producir software.
- DevOps y entrega continua: acercan desarrollo y operaciones mediante automatización, integración frecuente y observación del servicio. No son una metodología que resuelva por sí sola los requisitos, pero sí reducen fricción entre construir, desplegar y mantener.
En muchos proyectos, una combinación tiene más sentido que una etiqueta única. Un equipo puede trabajar con iteraciones ágiles, aplicar controles de seguridad obligatorios y desplegar mediante automatización. La clave es no copiar ceremonias de otros equipos sin comprender qué riesgo o necesidad resuelven.
Errores que debilitan el ciclo y cómo corregirlos
Un error frecuente es tratar los requisitos como un documento que se firma y luego se guarda. Si cambian las prioridades o aparece nueva información, el alcance debe revisarse de forma explícita. Mantener requisitos obsoletos por cumplir un plan inicial puede producir un sistema técnicamente correcto que resuelve el problema equivocado.
También falla el proceso cuando las pruebas se concentran en el camino ideal. Los usuarios introducen datos incompletos, pierden conexión, repiten una acción o llegan a una función desde un flujo inesperado. Incluir esos escenarios en los criterios de aceptación reduce incidencias que, de otro modo, se descubrirían tras el lanzamiento.
Otro riesgo es medir el avance solo por tareas cerradas o líneas de código. Esas cifras no indican si el producto funciona ni si el usuario obtiene valor. Conviene observar indicadores relacionados con el objetivo: tasa de finalización de un flujo, errores por operación, tiempo de respuesta o volumen de solicitudes de soporte.
Por último, el mantenimiento no debería quedar fuera del presupuesto y la planificación. Las dependencias envejecen, aparecen amenazas nuevas y las necesidades del negocio cambian. Un producto sin responsable, telemetría ni capacidad para actualizarse acumula deuda operativa, aunque su primera versión haya superado las pruebas.
Un criterio práctico para aplicar el SDLC en el próximo proyecto
Antes de iniciar, el equipo puede responder cinco preguntas: qué problema se va a resolver, cómo se reconocerá una mejora, qué puede causar el mayor daño, qué evidencia exige cada entrega y quién se hará cargo del sistema después del lanzamiento. Las respuestas ayudan a dimensionar el proceso sin convertirlo en burocracia.
Si hay mucha incertidumbre sobre la necesidad, conviene validar pronto una solución pequeña. Si el coste de una falla es elevado, deben reforzarse el análisis, la revisión, las pruebas y los controles de despliegue. Si la solución depende de sistemas heredados, hay que probar las integraciones antes de comprometer todo el calendario. Y si la operación es crítica, el plan de soporte debe formar parte del diseño, no añadirse como tarea final.
El software development life cycle aporta valor cuando mantiene alineados el propósito, las decisiones técnicas, la calidad y la operación. Para aplicarlo, no hace falta imponer el mismo proceso a todos los proyectos: hace falta elegir controles proporcionales al riesgo, comprobar las hipótesis a tiempo y conservar la capacidad de corregir el rumbo. Ese criterio permite entregar software útil sin perder de vista lo que ocurrirá después de la primera versión.