El ataque a ConnectWise permitió espiar a miles de empresas, según Microsoft

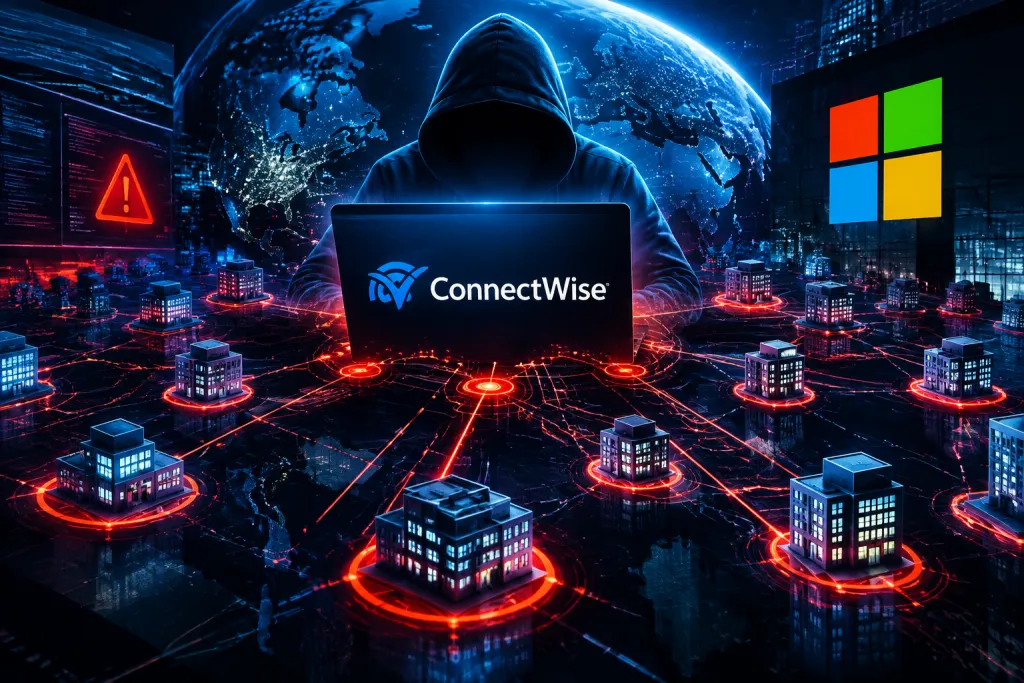
Un ataque contra ConnectWise habría permitido a sus responsables espiar a miles de empresas, según la evaluación de Microsoft. El caso pone el foco en el riesgo que supone comprometer una herramienta de acceso remoto: el mismo software que ayuda a los equipos técnicos a mantener sistemas puede convertirse en una vía para observar redes, acceder a dispositivos y buscar información sensible. La escala potencial del incidente no significa que todas las organizaciones usuarias fueran víctimas, pero sí muestra cómo una intrusión en una plataforma compartida puede tener consecuencias más allá de una sola compañía.
Una herramienta de soporte convertida en posible puerta de entrada
ConnectWise ofrece soluciones que las empresas y los proveedores de servicios tecnológicos utilizan para gestionar equipos y prestar asistencia a distancia. Entre sus funciones se encuentran la conexión con dispositivos, la resolución de problemas y la administración de sistemas sin que el personal técnico tenga que desplazarse. Esa capacidad resulta útil para organizaciones con muchas sedes o con recursos informáticos distribuidos.
El valor operativo de estas plataformas también las convierte en objetivos atractivos. Una herramienta de acceso remoto puede disponer de permisos amplios y comunicarse con numerosos equipos. Si un atacante logra abusar de una vulnerabilidad o de una configuración insegura, el alcance de la intrusión podría superar el dispositivo inicial y extenderse a otros recursos conectados. En el caso señalado por Microsoft, la preocupación central es que el acceso a ConnectWise facilitara actividades de espionaje contra empresas.
La diferencia entre una intrusión común y el uso malicioso de una herramienta legítima puede ser difícil de detectar. Las conexiones de soporte forman parte de la actividad normal de muchos departamentos tecnológicos. Por eso, una sesión remota no siempre despierta sospechas por sí sola. La identificación depende de revisar quién se conecta, desde dónde, con qué permisos y qué acciones realiza durante la sesión.
Por qué estas plataformas concentran tanto riesgo
El software de administración remota suele operar en un punto de confianza dentro de la infraestructura empresarial. Los técnicos lo usan para intervenir en servidores, ordenadores y otros dispositivos. En algunos entornos, además, una misma plataforma sirve para atender a clientes distintos. Esa centralización aporta eficiencia, pero también crea una superficie de riesgo con un impacto potencial amplio.
Cuando se compromete una cuenta o un componente de este tipo, el atacante puede intentar aprovechar la confianza que la organización deposita en la herramienta. No necesita presentarse como un usuario desconocido si consigue que sus acciones parezcan parte de una tarea de soporte. Esta posibilidad hace que la seguridad no dependa solo del proveedor: también requiere controles internos, permisos bien delimitados y supervisión de las conexiones.
Qué significa que el ataque permitiera espiar a empresas
El espionaje digital busca obtener información o mantener visibilidad sobre los sistemas de una organización. No siempre implica robar archivos de manera inmediata ni interrumpir la actividad. En algunos casos, el objetivo puede ser conocer la estructura de una red, identificar cuentas con privilegios, observar procesos internos o localizar documentos de interés. La información obtenida puede servir para preparar nuevas operaciones o para facilitar otros tipos de ataque.
Por eso, la palabra espionaje describe una intención distinta de la de un ataque orientado únicamente a causar daños o exigir un pago. Una actividad de vigilancia puede mantenerse oculta y avanzar con cautela. La ausencia de fallos visibles no demuestra que una red esté libre de intrusiones, del mismo modo que una alerta de seguridad no confirma por sí sola que se hayan extraído datos.
La referencia a miles de empresas apunta a la amplitud potencial del problema, pero no debe interpretarse como una confirmación de que todas fueran espiadas. La exposición puede variar según el uso de la plataforma, las versiones instaladas, la configuración, las medidas de protección y la actividad observada en cada entorno. Para determinar el alcance real de un caso, las organizaciones necesitan examinar sus propios registros y contrastarlos con información técnica fiable.
El efecto de una plataforma compartida
Los proveedores tecnológicos suelen atender a muchas compañías desde servicios comunes. Este modelo permite ofrecer soporte especializado sin que cada cliente tenga que construir un equipo técnico completo. Sin embargo, también plantea una cuestión de seguridad: una debilidad en un componente compartido puede despertar interés por su posible alcance transversal.
Eso no quiere decir que la plataforma conecte automáticamente entre sí las redes de todos sus clientes. Las arquitecturas y los permisos pueden estar separados. El riesgo consiste en que una herramienta extendida ofrezca a los atacantes una oportunidad de alcance amplio si consiguen explotar una debilidad o acceder a funciones privilegiadas. La respuesta exige analizar cada entorno por separado, sin dar por hecho que todas las empresas presentan las mismas condiciones.
La respuesta empresarial exige revisar accesos y actividad
Ante un posible compromiso de una solución de acceso remoto, la primera tarea es establecer si la organización utiliza el producto afectado y qué sistemas dependen de él. Después conviene identificar las cuentas con permisos, comprobar las conexiones registradas y buscar comportamientos que no encajen con las tareas habituales de soporte. El análisis debe incluir tanto la plataforma como los dispositivos que esta administra.
Las empresas también necesitan conocer qué proveedor o equipo tiene autorización para conectarse. En entornos con múltiples técnicos y clientes, las cuentas compartidas dificultan atribuir una acción a una persona concreta. Las identidades individuales, la autenticación reforzada y la revisión periódica de permisos reducen esa ambigüedad y facilitan la investigación si aparece una actividad sospechosa.
Una respuesta sólida no se limita a cambiar contraseñas. Si hay indicios de acceso indebido, puede ser necesario revocar sesiones, revisar credenciales, aislar equipos y comprobar si se modificaron configuraciones o se instalaron componentes no autorizados. Las decisiones deben basarse en evidencias y coordinarse entre los responsables de seguridad, tecnología y continuidad del negocio.
La importancia de conservar registros útiles
Los registros de conexión y actividad son esenciales para reconstruir qué ocurrió. Permiten comparar una sesión con los patrones habituales, identificar cuentas utilizadas y delimitar los sistemas que pudieron quedar expuestos. Si esos datos se guardan durante poco tiempo o se encuentran repartidos en herramientas distintas, la investigación se vuelve más difícil.
Por esa razón, las organizaciones deben definir qué eventos registrar, quién puede consultar esa información y cómo protegerla frente a modificaciones. También resulta conveniente probar los procedimientos de respuesta antes de que ocurra un incidente. La preparación ayuda a tomar decisiones con mayor rapidez y reduce el riesgo de interrumpir servicios esenciales por una actuación improvisada.
Una advertencia sobre la confianza en el software empresarial
El caso ConnectWise ilustra un desafío que afecta a muchas herramientas de gestión: las aplicaciones diseñadas para facilitar tareas críticas necesitan controles proporcionales a los permisos que reciben. La confianza no puede depender únicamente de la reputación de un proveedor o de que el producto cumpla una función legítima. Cada conexión debe tener un propósito, una identidad y un alcance definidos.
Para los equipos de seguridad, esto implica tratar las herramientas de soporte remoto como activos prioritarios. Conviene reducir los privilegios a lo necesario, separar las cuentas administrativas de las de uso cotidiano y limitar las conexiones a los dispositivos que requieren asistencia. También es útil establecer alertas ante accesos inusuales y mantener procedimientos claros para suspender una herramienta si aparece una amenaza.
Los proveedores, por su parte, desempeñan un papel relevante en la protección de sus productos y en la comunicación de riesgos técnicos. Las empresas clientes necesitan recibir información suficiente para evaluar su exposición y actuar con criterio. Esa colaboración no elimina el riesgo, pero permite que las medidas de defensa respondan a las características reales del servicio y no a suposiciones.
La conclusión para las organizaciones no es abandonar el acceso remoto, una función esencial para muchas operaciones, sino administrarlo con disciplina. El episodio atribuido al ataque contra ConnectWise muestra que una solución creada para prestar ayuda puede ser aprovechada para vigilar sistemas si cae en manos equivocadas. La vigilancia de las conexiones, la gestión de permisos y una respuesta basada en evidencias son piezas fundamentales para reducir el impacto de una intrusión de este tipo.