Un falso ChatGPT promocionado en Google instala malware capaz de controlar tu ordenador

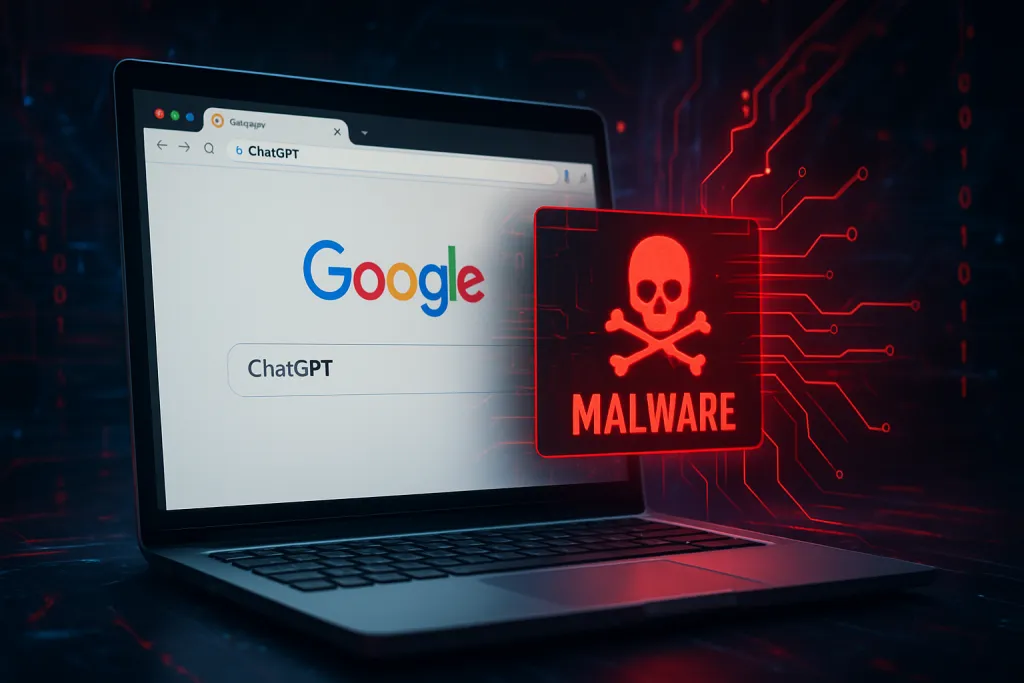
Un anuncio que ofrece acceso a ChatGPT y aparece entre los resultados patrocinados de Google ha sido vinculado a la distribución de un malware con capacidad para tomar el control remoto de equipos. El engaño aprovecha la confianza en la marca y la mayor visibilidad de los anuncios pagados para inducir a la instalación de software malicioso.
Entramado del engaño
El esquema se apoya en un anuncio falso que simula ofrecer una versión del asistente conversacional. Al pulsar el enlace, el usuario es dirigido a una página que imita la interfaz legítima. Desde esa página se solicita la descarga de un instalador que promete activar funciones avanzadas de la herramienta.
La oferta se presenta con terminología técnica y capturas de pantalla que buscan reducir la suspicacia. En algunos casos se solicita permiso para ejecutar un archivo y conceder privilegios que facilitan la persistencia del programa malicioso.
Cómo funciona el malware
El software instalado actúa como un acceso remoto. Sus capacidades incluyen la ejecución de comandos, la exfiltración de archivos y la instalación de componentes adicionales. La técnica habitual consiste en solicitar permisos elevados al usuario al momento de la instalación.
Vector de ataque
La primera fase es social. Se induce a la descarga mediante un formulario convincente. La segunda fase usa un instalador que contiene código legítimo alterado. Una vez ejecutado, el malware modifica configuraciones del sistema para asegurarse de que se ejecute en cada inicio.
Mecanismo del malware
Tras obtener persistencia, el programa establece comunicación con servidores de control. Esa conexión permite recibir instrucciones, que pueden ir desde capturar pulsaciones hasta desplegar módulos de robo de credenciales. El control remoto convierte al equipo en una puerta de entrada para ataques sobre redes internas.
Factores que facilitan el fraude
El uso de buscadores y anuncios patrocinados aporta legitimidad aparente. Un resultado destacado suele recibir más clics y menos comprobaciones por parte del usuario. Además, la complejidad técnica de las aplicaciones modernas facilita que instaladores maliciosos se escondan entre archivos con nombre plausible.
Otro factor es la confianza en marcas reconocidas. Cuando una oferta parece ligada a un servicio conocido, la urgencia y la curiosidad reducen el escrutinio. Los atacantes explotan esa combinación para maximizar la tasa de infección.
Consecuencias para usuarios y organizaciones
En equipos domésticos, la presencia de un RAT puede comprometer datos personales, credenciales y archivos sensibles. En entornos empresariales, un equipo infectado puede servir de acceso lateral a servidores internos y recursos compartidos.
La detección tardía incrementa el daño. El atacante puede permanecer oculto y usar la máquina para movimientos posteriores, como el despliegue de ransomware o el robo masivo de información.
Cómo protegerse
La prevención se basa en combinar medidas técnicas con prácticas de comportamiento. No existe una única solución que garantice inmunidad, pero sí una serie de acciones que reducen el riesgo.
- Verificar fuentes: confirmar que el enlace pertenece al dominio oficial antes de descargar cualquier archivo.
- Evitar descargas no solicitadas: desconfiar de instaladores que se ofrecen mediante anuncios o ventanas emergentes.
- Revisar permisos: prestar atención a las solicitudes de privilegios elevados durante la instalación de software.
- Mantener software actualizado: aplicar parches del sistema y de las aplicaciones para cerrar vectores de explotación.
- Usar soluciones de seguridad: contar con antivirus y herramientas de detección de comportamiento que analicen procesos sospechosos.
- Formación y controles: capacitar a usuarios y establecer políticas que limiten la instalación de software no aprobado.
Análisis del ecosistema publicitario
Los motores de búsqueda gestionan millones de anuncios y dependen de sistemas automatizados para aprobar contenidos. Esa escala dificulta la detección manual de fraudes. Los atacantes aprovechan fragmentaciones en los procesos de revisión para insertar creatividades maliciosas o enlaces que redirigen a páginas fraudulentas.
La cadena completa incluye anunciantes, plataformas de publicidad y redes de afiliados. Cada eslabón puede ser usado para distribuir enlaces que aparentan legitimidad. La transparencia en la procedencia del anuncio y controles más estrictos en las creatividades son medidas que podrían reducir la incidencia de este tipo de ataques.
Responsabilidad y respuesta
Cuando se identifica un caso de este tipo, la respuesta exige coordinación. La plataforma publicitaria debe retirar el anuncio y bloquear al anunciante. Los gestores del dominio fraudulento deben ser denunciados y las instancias encargadas del cibercrimen informadas. Paralelamente, los equipos de seguridad deben contener la amenaza y realizar análisis forense.
Para los afectados, la recomendación pasa por aislar el equipo, cambiar credenciales comprometidas desde un dispositivo confiable y restaurar desde copias limpias si hay dudas sobre la integridad de los sistemas.
Preguntas frecuentes
¿Cómo saber si el enlace es legítimo?
Comprobar el dominio y evitar direcciones acortadas o redirecciones sospechosas. Buscar la información de la empresa en canales oficiales y no fiarse únicamente del aspecto visual de la página.
¿Qué hacer si se instaló el archivo?
Desconectar el equipo de la red, ejecutar un análisis completo con herramientas de seguridad y, si hay indicios de compromiso, restaurar desde una copia de seguridad anterior a la instalación. Consultar con un especialista en seguridad para realizar un análisis forense si la información es sensible.
Reflexión final
La combinación de anuncios pagados y suplantación de servicios populares conforma un vector de ataque efectivo. La mitigación requiere atención por parte de plataformas, empresas y usuarios. Mejorar los controles de publicidad y reforzar prácticas de seguridad reduce la superficie de ataque y limita el alcance de campañas maliciosas.
Recomendaciones para administradores de TI
Implementar políticas de bloqueo de instalaciones no autorizadas. Monitorizar comportamientos anómalos en la red. Mantener inventario de software y aplicar segmentación de red para minimizar el impacto de una máquina comprometida. Estas medidas ayudan a contener y reducir riesgos de forma práctica.
Conclusión
Un anuncio falso que promete acceso a ChatGPT y se promociona en buscadores puede ser la puerta de entrada a un malware con control remoto. La defensa combina prudencia del usuario, mejoras en la revisión de anuncios y controles técnicos en redes y endpoints. La vigilancia y la adopción de medidas básicas de seguridad son la primera línea de resistencia frente a este tipo de amenazas.