Hackers rusos estarían detrás del ciberataque de 2.500 millones contra Jaguar Land Rover

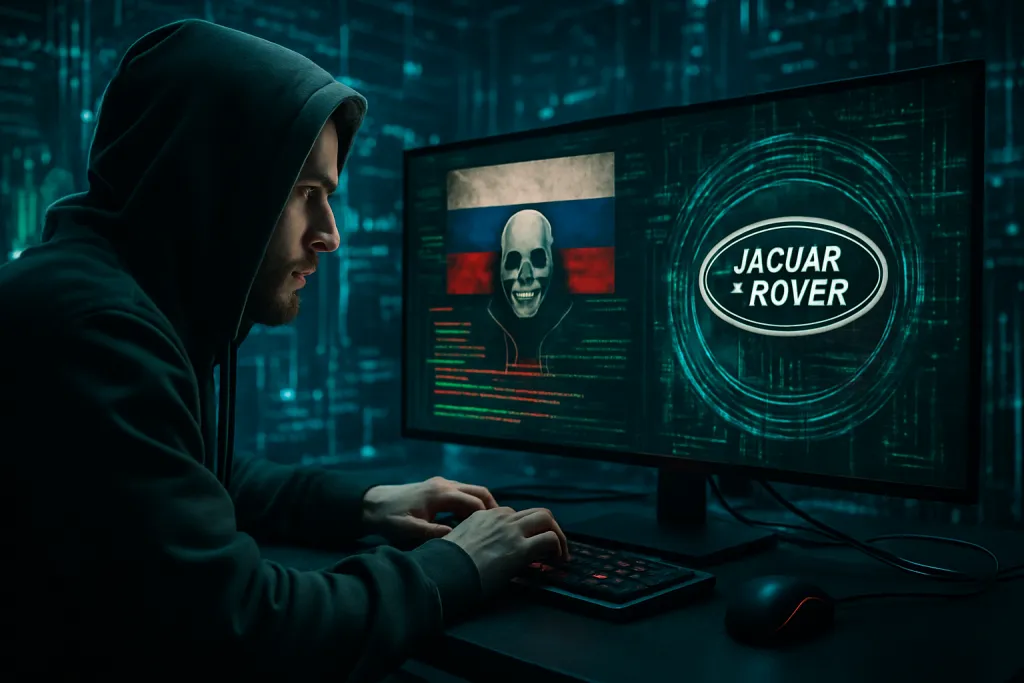
Un ciberataque de gran alcance habría impactado a Jaguar Land Rover, con pérdidas estimadas en 2.500 millones. Las autoridades señalan un posible vínculo con grupos vinculados a Rusia. El hecho plantea dudas sobre la seguridad de la cadena de suministro, los sistemas de producción y los activos digitales de la industria automotriz.
Qué se sabe del ataque
La operación afectó múltiples áreas de la compañía. Se reportaron interrupciones en plataformas internas y en servicios vinculados a clientes y proveedores. La compañía activó sus protocolos de respuesta y aisló segmentos de la red para contener el avance.
El origen atribuido tiene carácter presuntivo. En este tipo de incidentes se consideran evidencias técnicas como direcciones IP, herramientas utilizadas y patrones de comportamiento. Esos indicadores apuntan hacia actores con experiencia y recursos suficientes para planear un ataque coordinado a gran escala.
Entre los elementos comprometidos se encuentran sistemas de gestión, bases de datos y servicios de comunicación. La afectación no se limita a la pérdida económica directa. También incluye daño reputacional y riesgos asociados a la exposición de datos de clientes y empleados.
Cómo podría haberse ejecutado
Los ataques de esta magnitud suelen combinar varias técnicas. No suelen limitarse a un único vector. La intrusión inicial puede ser el resultado de un fallo en control de acceso, una credencial comprometida o una vulnerabilidad sin parchear.
Vectores de entrada
El punto de entrada puede ser un servicio expuesto, una cuenta con permisos elevados o un software de terceros. Los actores maliciosos aprovechan debilidades en sistemas menos protegidos para introducir cargas útiles que permitan acceso persistente.
El uso de software de gestión remota legítimo adulterado y la explotación de servicios en la nube son prácticas observadas en ataques complejos. Estos métodos facilitan el movimiento rápido desde un acceso inicial hasta componentes críticos de la infraestructura.
Movimientos laterales y exfiltración
Tras obtener una puerta de entrada, los atacantes suelen realizar movimientos laterales. Buscan alcanzar sistemas de control industrial, servidores de aplicaciones y repositorios de datos. Para mantenerse ocultos, aplican técnicas de camuflaje y limpian registros.
La exfiltración de información puede ser parcial y escalonada. Los atacantes filtran datos estratégicos que pueden utilizar para exigir rescates, afectar la negociación con socios o dañar la posición competitiva de la empresa.
Impacto en Jaguar Land Rover
Un ataque de gran escala genera efectos multidimensionales. Las consecuencias pueden dividirse en operativas, financieras y reputacionales. En la parte operativa, la interrupción de sistemas clave afecta la producción y la logística.
La cadena de suministro es especialmente vulnerable. Si los proveedores no recuperan sus sistemas, las plantas pueden enfrentar paradas prolongadas. Esto repercute en la disponibilidad de modelos y en los plazos de entrega a concesionarios y clientes.
Desde la perspectiva financiera, además de las pérdidas directas por la paralización, hay costes asociados a la investigación forense, restauración de sistemas y posibles sanciones regulatorias. El valor de marca también sufre, lo que puede traducirse en menor confianza por parte de clientes y socios.
Implicaciones para la industria automotriz
El sector enfrenta una complejidad creciente. Los vehículos actuales integran software, conectividad y servicios digitales que amplían la superficie de ataque. Un incidente contra un fabricante de primer nivel es una señal de alarma para todo el sector.
Las instalaciones de producción modernas combinan sistemas de tecnología de la información y tecnología operativa. Esa convergencia facilita la eficiencia, pero también abre vectores adicionales. Un fallo en la segmentación de redes entre TI y TO puede permitir que un incidente se propague con rapidez.
Además, la dependencia de proveedores externos y de plataformas en la nube hace que la seguridad sea un esfuerzo compartido. Un proveedor comprometido puede ser la puerta de entrada a múltiples fabricantes. Por eso, la gestión del riesgo tercero debe reforzarse con controles más estrictos y auditorías continuas.
Medidas y recomendaciones
La respuesta eficaz combina acciones técnicas, organización interna y coordinación con actores externos. La primera prioridad es contener el incidente y proteger los activos críticos. A continuación, se debe normalizar la operación con garantías de seguridad.
- Segmentación de redes: separar entornos críticos de producción de los sistemas de oficina.
- Gestión de accesos: reducir privilegios y aplicar autenticación multifactor en cuentas críticas.
- Gestión de parches: priorizar la corrección de vulnerabilidades en software clave y dispositivos conectados.
- Visibilidad y monitoreo: desplegar detección continua y retención de logs para análisis forense.
- Plan de respuesta: mantener procedimientos actualizados y practicar simulacros de ataque.
Además de medidas técnicas, la comunicación transparente con clientes y socios es esencial. Informar sobre el estado de la recuperación y las acciones adoptadas ayuda a mitigar el impacto reputacional. Es aconsejable colaborar con autoridades competentes y compartir hallazgos técnicos relevantes para mejorar la defensa colectiva.
Conclusión
El supuesto origen ruso del ciberataque contra Jaguar Land Rover subraya la dimensión geopolítica que puede adquirir la ciberdelincuencia. Más allá de las causas atribuidas, la lección para la industria es clara: la resiliencia tecnológica y la gestión del riesgo son clave para reducir el daño.
La protección de infraestructuras críticas exige inversión sostenida en seguridad, revisiones de la cadena de suministro y una cultura corporativa orientada a la prevención. La experiencia de este incidente ofrece un marco para reforzar controles y mejorar la coordinación sectorial frente a amenazas avanzadas.