¿Qué es un ataque watering hole? Cómo reconocerlo y protegerse

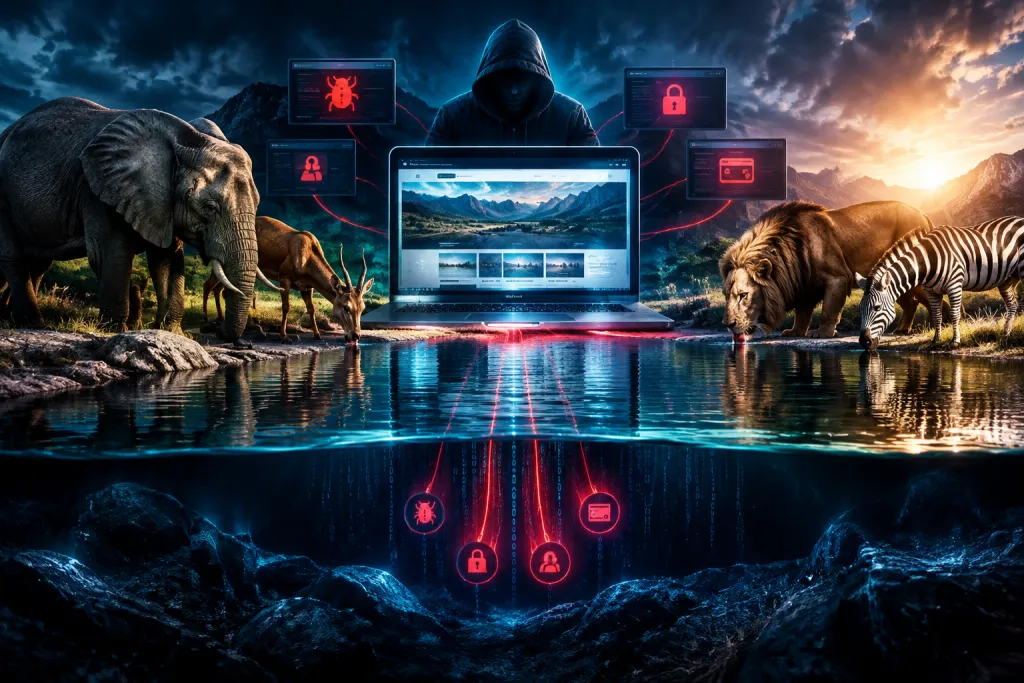
¿Qué es un ataque watering hole? Es una técnica de ciberataque que consiste en comprometer un sitio web que suele visitar un grupo concreto de personas para infectar sus dispositivos o robar sus credenciales. En vez de contactar directamente con cada objetivo, el atacante prepara una trampa en un lugar digital que sus víctimas consideran habitual o confiable. El nombre alude a los puntos de agua donde se reúnen distintos animales: en este caso, el sitio frecuentado funciona como señuelo.
La amenaza puede afectar tanto a una empresa como a un sector completo. Una página profesional, un portal de proveedores o un foro especializado pueden convertirse en el punto de entrada, incluso si la organización atacada mantiene sus propios sistemas correctamente protegidos. Entender cómo se selecciona el sitio, qué señales deja una intrusión y qué controles reducen la exposición permite responder con más criterio que limitándose a bloquear páginas sospechosas.
La lógica del ataque: esperar donde ya está el objetivo
En una campaña de phishing tradicional, el atacante envía un mensaje para atraer a la víctima a un enlace o conseguir que abra un archivo. En un ataque watering hole, la dirección del acercamiento se invierte: el sitio que visita la víctima es el que ha sido manipulado. Esa diferencia puede hacer que la trampa pase inadvertida, porque la persona no necesariamente recibe un correo extraño ni tiene que buscar una web desconocida.
Los objetivos suelen estar agrupados por una característica: trabajan en una industria concreta, consultan los mismos recursos técnicos o colaboran con determinados proveedores. Por ejemplo, un grupo interesado en una compañía de ingeniería podría estudiar qué portales consultan sus empleados para buscar normativa, descargar documentación o participar en comunidades profesionales. Si consigue alterar uno de esos sitios, puede esperar a que los visitantes adecuados lleguen por sí mismos.
El sitio comprometido no siempre es popular entre el público general. Puede ser una web pequeña con pocos visitantes, pero relevante para un conjunto reducido de personas con acceso a información valiosa. Por eso, medir el riesgo solo por la reputación o el tráfico de una página puede conducir a una falsa sensación de seguridad.
Cómo se desarrolla una intrusión, paso a paso
La campaña suele combinar investigación previa, compromiso de una web legítima y una acción posterior contra el visitante. No todos los ataques siguen la misma secuencia: algunos intentan instalar código malicioso y otros buscan credenciales o información. El recorrido habitual ayuda a entender dónde pueden intervenir los controles defensivos.
- Identificación del grupo objetivo. El atacante determina qué organizaciones o perfiles quiere alcanzar y qué páginas visitan con frecuencia. La selección del sitio es estratégica: cuanto más pertinente parezca para el objetivo, menos sospechosa será la visita.
- Manipulación de una web legítima. El acceso puede obtenerse mediante una vulnerabilidad, credenciales robadas o una configuración débil. A veces se añade contenido malicioso directamente; en otros casos, el sitio carga recursos externos que han sido modificados.
- Detección o filtrado de visitantes. La página puede mostrar contenido distinto según el dispositivo, el navegador o la procedencia de la conexión. Así, una visita de análisis puede no activar la misma conducta que la de una persona objetivo.
- Intento de acceso o infección. El visitante puede ser dirigido a una pantalla falsa de inicio de sesión, inducido a descargar un archivo o expuesto a código que intenta aprovechar una vulnerabilidad del navegador o de sus complementos.
- Acciones posteriores. Si el intento funciona, el atacante puede buscar persistencia, ampliar el acceso, recopilar datos o utilizar la cuenta comprometida para alcanzar otros sistemas.
La visita por sí sola no significa necesariamente que el equipo haya quedado infectado. El resultado depende de factores como la configuración del navegador, las actualizaciones instaladas y el tipo de técnica empleada. Aun así, una página conocida no debe tratarse como una garantía de seguridad permanente: su contenido puede cambiar sin que el usuario lo perciba.
Un ejemplo realista: el portal de una asociación profesional
Imaginemos una asociación que publica informes y avisos para especialistas de un sector. Un grupo de empleados de varias empresas la visita cada semana para consultar documentación. Un atacante compromete una parte del sitio y añade una redirección que solo se activa para ciertos navegadores. Al llegar a una página de acceso falsa, algunos visitantes introducen sus credenciales corporativas creyendo que deben verificar una sesión.
En este escenario, el objetivo no es necesariamente controlar el ordenador de todos los visitantes. Robar una contraseña válida puede bastar para iniciar una fase posterior, sobre todo si la cuenta no tiene autenticación multifactor o si esa clave se reutiliza en otros servicios. También es posible que el ataque intente explotar una vulnerabilidad del navegador para instalar malware, aunque las actualizaciones y las defensas del dispositivo pueden impedirlo.
La asociación quizá no detecte enseguida la modificación, especialmente si el atacante limita la actividad para evitar alertas. Mientras tanto, la organización de los empleados podría observar accesos desde ubicaciones inusuales, inicios de sesión fuera del horario habitual o conexiones a dominios recién registrados. El valor del ejemplo está en recordar que la defensa no depende únicamente del administrador del sitio visitado: también cuentan la protección del endpoint, la identidad digital y la capacidad de detectar comportamientos anómalos.
Señales que pueden revelar una web comprometida
Un sitio alterado no siempre muestra cambios evidentes. El diseño puede seguir igual y la página puede funcionar con normalidad para la mayoría de los visitantes. Por eso, las señales más útiles suelen encontrarse en la telemetría técnica y en los cambios inesperados de comportamiento.
- Redirecciones a dominios que no guardan relación con el contenido consultado.
- Solicitudes a recursos externos desconocidos o cambios recientes en scripts y componentes de la página.
- Alertas del navegador, del antivirus o de una solución de protección del endpoint durante una visita habitual.
- Descargas que comienzan sin una acción clara del usuario o solicitudes inesperadas para iniciar sesión.
- Accesos anómalos a cuentas después de que una persona haya visitado un portal relacionado con su actividad profesional.
- Notificaciones del propietario del sitio, del proveedor de alojamiento o de un equipo de respuesta que informen de una posible intrusión.
Ninguna señal aislada confirma por sí sola un ataque watering hole. Una redirección puede deberse a una campaña publicitaria legítima y un inicio de sesión desde otra ubicación puede tener una explicación válida. La investigación debe correlacionar la actividad web con los registros del endpoint, los servicios de identidad y el contexto del usuario.
Cómo reducir el riesgo sin bloquear la actividad del negocio
Prohibir todos los sitios externos suele ser poco práctico y no elimina el problema: los empleados necesitan consultar recursos de terceros. Una estrategia más efectiva combina controles preventivos con detección y respuesta, y trata la navegación como una posible vía de entrada más.
- Actualizar navegadores y sistemas operativos. Las correcciones reducen la posibilidad de que una web comprometida aproveche fallos ya conocidos. Conviene incluir extensiones y otros componentes que se ejecutan en el navegador.
- Aplicar protección en el dispositivo. Las soluciones de seguridad de endpoint pueden detectar comportamientos sospechosos y bloquear procesos no autorizados. La configuración debe permitir investigar alertas, no solo generar notificaciones.
- Reforzar las cuentas. La autenticación multifactor, las claves únicas y la gestión de credenciales reducen el impacto del robo de contraseñas. En sistemas críticos, es recomendable aplicar controles adicionales según el riesgo de la sesión.
- Filtrar y registrar la navegación. Un servicio de filtrado puede bloquear dominios maliciosos conocidos y aportar registros útiles. No sustituye a las actualizaciones ni garantiza que una página legítima no haya sido comprometida.
- Revisar accesos y privilegios. Limitar los permisos reduce lo que puede hacer una cuenta o un dispositivo comprometido. Las cuentas administrativas no deberían utilizarse para la navegación cotidiana.
- Establecer un canal de aviso sencillo. Si un empleado ve una redirección extraña o una petición inesperada de credenciales, debe poder comunicarlo rápidamente sin temor a ser culpabilizado.
La formación funciona mejor cuando enseña situaciones concretas. Por ejemplo, conviene explicar que una página conocida puede haber sido manipulada y que una solicitud de contraseña inesperada debe verificarse por un canal independiente. Pedir al usuario que identifique cualquier anomalía por sí solo no es suficiente: los equipos técnicos necesitan medidas que detecten y contengan incidentes aunque la persona no los reconozca.
Qué hacer ante una posible exposición
Si un navegador muestra una alerta, se produce una descarga inesperada o se introducen credenciales en una página dudosa, la respuesta debe ser rápida y proporcionada. Cerrar la pestaña puede detener la interacción, pero no confirma que no haya ocurrido nada. La organización debería seguir su procedimiento de incidentes y conservar la información disponible, como la hora, la dirección visitada y el mensaje mostrado.
Si se sospecha que el dispositivo ejecutó contenido malicioso, el equipo de seguridad puede aislarlo de la red para limitar comunicaciones adicionales y revisar los registros antes de restaurarlo. Si se introdujo una contraseña, debe cambiarse desde un dispositivo confiable y comprobarse si hay sesiones activas o accesos anómalos. También conviene revisar si esa clave se reutilizó y proteger las cuentas relacionadas. La actuación concreta dependerá de las políticas internas y de la evidencia recogida; borrar archivos o reinstalar el sistema demasiado pronto puede eliminar datos útiles para determinar el alcance.
El propietario del sitio afectado también debe ser informado por un canal verificable. Si la web pertenece a un proveedor, la organización debería solicitar detalles sobre la investigación y evaluar si hubo exposición de información compartida. La comunicación temprana ayuda a evitar que otros usuarios sigan visitando una página alterada, aunque no sustituye la comprobación independiente de los sistemas propios.
¿Qué es un ataque watering hole? Es una forma de comprometer a un grupo de personas aprovechando un sitio que ya visita, no necesariamente una señal de descuido del usuario. La respuesta más útil combina mantenimiento del navegador, protección del endpoint, autenticación robusta, permisos limitados y vigilancia de comportamientos inusuales. Para una empresa, el siguiente paso práctico es identificar qué portales de terceros son relevantes para sus equipos y comprobar si sus controles permiten detectar una visita sospechosa y contener sus consecuencias.