Un ciberataque afecta los sistemas de refrigeración de sangre en Francia y alerta sobre los riesgos para infraestructuras críticas
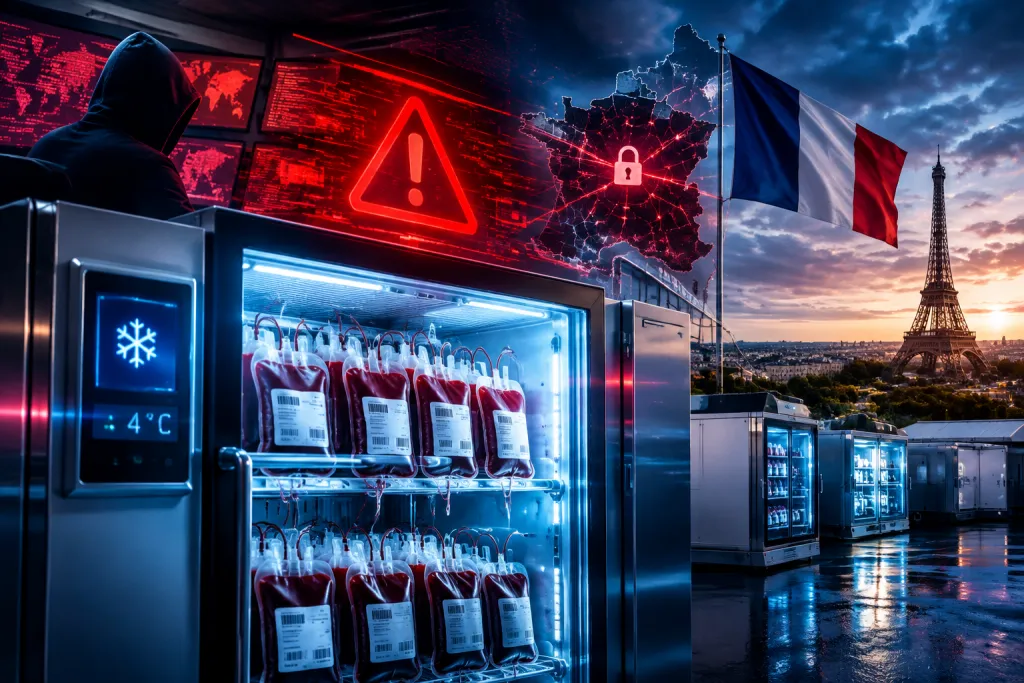
Un ciberataque que afecta a sistemas de refrigeración vinculados a la conservación de sangre en Francia ha puesto de relieve la dependencia de los servicios sanitarios respecto de redes digitales y equipos conectados. La incidencia plantea una cuestión que va más allá de la protección de datos: cuando una intrusión alcanza procesos físicos, puede comprometer la continuidad de una actividad esencial. La prioridad es mantener la seguridad de los productos sanguíneos y comprobar el alcance operativo del incidente, sin confundir una afectación informática con un daño confirmado a las reservas.
Un incidente digital con consecuencias potencialmente físicas
Los sistemas de refrigeración permiten conservar componentes sanguíneos dentro de condiciones controladas. Su funcionamiento depende de equipos físicos, sensores, mecanismos de alerta y programas que registran parámetros y facilitan la supervisión. En algunas instalaciones, esas herramientas se comunican con redes internas o plataformas de gestión. Esa conexión permite vigilar los equipos y responder con rapidez ante una anomalía, pero también abre una posible vía de acceso para un atacante.
Que un ciberataque afecte a estos sistemas no significa necesariamente que haya alterado la temperatura de los productos o interrumpido por completo la actividad. La naturaleza del impacto depende de qué componentes se hayan visto comprometidos y de cómo estén diseñadas las medidas de respaldo. Puede tratarse de una pérdida de acceso a una interfaz, de una interrupción de las comunicaciones, de la inutilización de herramientas administrativas o de una afectación directa al control de los equipos. Sin una descripción técnica completa, esas posibilidades no deben presentarse como hechos confirmados.
La diferencia es relevante para la gestión sanitaria. Un sistema puede dejar de enviar información a una plataforma central mientras el equipo de refrigeración sigue operando de forma autónoma. En otro escenario, una alteración de los controles podría exigir una comprobación presencial y el traslado preventivo de productos. La evaluación debe combinar registros técnicos con mediciones físicas y procedimientos clínicos. Así se evita depender únicamente de una pantalla que también podría estar afectada por el incidente.
Por qué la cadena de conservación exige controles estrictos
La sangre donada no es un producto uniforme. Sus componentes tienen usos, condiciones de conservación y plazos distintos. La preparación, identificación, almacenamiento y distribución forman una cadena en la que cada paso debe quedar documentado. Una incidencia en la refrigeración puede obligar a verificar equipos y registros antes de decidir si una unidad continúa siendo adecuada para su uso.
La respuesta no consiste en asumir que todo el material está comprometido ni en dar por hecho que no existe riesgo. Los responsables deben determinar qué dispositivos estuvieron expuestos, durante cuánto tiempo pudo verse afectada la supervisión y si hay pruebas independientes sobre las condiciones de conservación. La trazabilidad permite relacionar cada unidad con su recorrido y con las condiciones registradas en cada etapa. Es una herramienta clínica, pero también una defensa frente a errores y fallos tecnológicos.
En un entorno sanitario, la disponibilidad también cuenta. Si las verificaciones obligan a inmovilizar equipos o productos, los centros pueden necesitar reorganizar el almacenamiento y la distribución. La existencia de reservas, instalaciones alternativas y acuerdos de apoyo ayuda a contener el impacto. Sin embargo, esas medidas dependen de planes preparados de antemano y de una coordinación clara entre las áreas técnicas y asistenciales.
Cómo puede propagarse una intrusión en sistemas conectados
Los ataques a organizaciones complejas no siempre empiezan en el equipo que parece más delicado. Una cuenta comprometida, un dispositivo de oficina sin protección suficiente o un proveedor con acceso autorizado pueden servir como punto de entrada. Desde allí, una persona atacante puede intentar obtener más privilegios o alcanzar otros segmentos de la red. La separación entre sistemas administrativos y equipos operativos reduce esa posibilidad, aunque requiere una configuración rigurosa y pruebas periódicas.
Los sistemas operativos, conocidos también como tecnología operacional, supervisan o controlan procesos físicos. En un hospital o una instalación de conservación, pueden convivir con redes informáticas convencionales, pero sus necesidades no son idénticas. Actualizar un equipo operativo puede exigir pruebas previas, porque una interrupción no planificada podría afectar su funcionamiento. Esa cautela no justifica dejarlo sin protección: obliga a establecer ventanas de mantenimiento, controles compensatorios y mecanismos para detectar comportamientos anómalos.
La conexión remota y los accesos de terceros
El mantenimiento remoto puede facilitar la asistencia técnica y reducir los tiempos de intervención. También introduce cuentas y canales que deben estar controlados. Cada acceso debería limitarse a la tarea necesaria, utilizar autenticación robusta y quedar registrado. Cuando el trabajo termina, las credenciales temporales deben desactivarse. Revisar estos permisos resulta especialmente importante en equipos que participan en procesos de conservación o distribución.
La seguridad no depende solo de la tecnología instalada. También influyen la gestión de contraseñas, la formación del personal y la claridad de los protocolos. Un mensaje fraudulento puede ayudar a obtener credenciales; una cuenta compartida puede dificultar la investigación; y una alerta mal definida puede retrasar una respuesta. Reducir esos riesgos requiere medidas prácticas, aplicadas de forma constante y adaptadas a las tareas de cada equipo.
La separación entre redes y la supervisión
Segmentar la red significa limitar las comunicaciones entre grupos de dispositivos. Si una intrusión alcanza un ordenador administrativo, una separación bien diseñada puede impedir que llegue sin obstáculos a los controles de refrigeración. A ello se suman registros protegidos, copias de seguridad probadas y sistemas de detección capaces de señalar cambios fuera de lo habitual.
La supervisión debe contemplar también el estado físico. Los sensores y alarmas locales ofrecen una referencia distinta a la plataforma digital central. Si ambos mecanismos coinciden, la evaluación gana solidez; si discrepan, el personal debe verificar las condiciones mediante procedimientos alternativos. Este principio de comprobación independiente reduce el riesgo de tomar decisiones basadas en datos manipulados o incompletos.
Qué debe incluir una respuesta coordinada
La contención de un incidente exige que los equipos de ciberseguridad, mantenimiento, responsables sanitarios y dirección compartan información. Aislar un dispositivo puede impedir que una amenaza se propague, pero también dejar sin supervisión una función crítica. Por eso, las decisiones técnicas deben valorar el efecto operativo y contar con una alternativa segura antes de desconectar equipos esenciales.
Una respuesta ordenada suele contemplar varias tareas, que deben adaptarse a la situación concreta:
- Identificar los sistemas afectados y preservar registros útiles para esclarecer el incidente.
- Comprobar las condiciones de conservación con mediciones y verificaciones independientes.
- Activar procedimientos manuales o equipos alternativos cuando la supervisión digital no sea fiable.
- Limitar accesos y comunicaciones comprometidos sin interrumpir procesos esenciales de forma innecesaria.
- Informar a las áreas responsables para que puedan evaluar la trazabilidad y la distribución de los productos.
La comunicación interna también es decisiva. El personal debe saber qué herramientas siguen siendo fiables, a quién notificar una anomalía y qué pasos evitar. Los mensajes deben ser precisos y proporcionales: ocultar una incidencia dificulta la coordinación, mientras que divulgar conclusiones no verificadas puede generar confusión. La información compartida entre las áreas debe distinguir los hechos comprobados de las hipótesis que todavía se investigan.
Una prueba para la resiliencia de las infraestructuras críticas
El episodio en Francia sirve para observar un problema general: la ciberseguridad sanitaria no termina en los historiales clínicos ni en la privacidad de los pacientes. También abarca sistemas que sostienen procesos materiales, desde la climatización hasta el almacenamiento de productos sensibles. Un ataque contra esos entornos puede afectar a la disponibilidad de servicios incluso cuando no se produce una filtración de datos.
La resiliencia consiste en poder mantener o recuperar una función esencial durante una interrupción. No significa que los sistemas sean invulnerables. Implica conocer las dependencias, disponer de alternativas y practicar la respuesta antes de que ocurra una emergencia. En instalaciones de conservación, ese trabajo incluye ensayar la supervisión manual, comprobar alarmas locales y definir cómo se trasladan productos si un equipo deja de ser confiable.
También requiere considerar a proveedores y socios. La cadena de suministro tecnológica puede incluir fabricantes, empresas de mantenimiento y plataformas externas. Sus accesos y responsabilidades deben estar claramente delimitados. Una organización puede proteger sus redes internas y aun así conservar riesgos si no revisa quién tiene permisos, cómo se comunican los equipos y qué ocurre cuando un servicio externo queda indisponible.
La noticia refuerza, por tanto, la necesidad de integrar la seguridad digital en la gestión de riesgos sanitarios. Las medidas más eficaces combinan segmentación, control de accesos, vigilancia, mantenimiento planificado y capacitación. A ellas se añaden protocolos clínicos que permitan decidir con rapidez sin sacrificar la seguridad de los productos. La tecnología puede mejorar el control de la cadena de frío, pero la continuidad depende de que existan procedimientos capaces de funcionar cuando esa tecnología falla.
El alcance concreto de una incidencia debe establecerse con verificaciones técnicas y operativas. Hasta contar con esa evaluación, conviene separar el hecho de que determinados sistemas hayan sido afectados de cualquier conclusión sobre las reservas o la atención. Esa distinción permite informar con rigor y, al mismo tiempo, comprender por qué los sistemas de refrigeración conectados forman parte de las infraestructuras críticas que requieren protección especializada.