Siete controles de seguridad que toda empresa necesita antes de utilizar agentes de IA

Los agentes de inteligencia artificial ya no se limitan a responder preguntas: leen correos, consultan bases de datos, actualizan registros y ejecutan tareas en nombre de las personas. Esa capacidad de actuar es lo que los hace útiles y, a la vez, lo que convierte la seguridad de los agentes de IA en una prioridad. Un agente mal configurado puede filtrar información, ejecutar acciones no deseadas o ser manipulado por un contenido malicioso. Estos son los siete controles que recomendamos tener en marcha antes de poner un agente en producción.
Por qué un agente de IA necesita controles específicos
Un programa tradicional hace exactamente lo que está escrito en su código. Un agente de IA interpreta instrucciones en lenguaje natural y decide qué pasos dar. Eso introduce riesgos nuevos: puede malinterpretar una orden, actuar sobre datos que no le corresponden o seguir instrucciones escondidas en un documento o una página web. Por eso, a las medidas habituales de seguridad informática hay que añadir controles pensados para sistemas que toman decisiones.
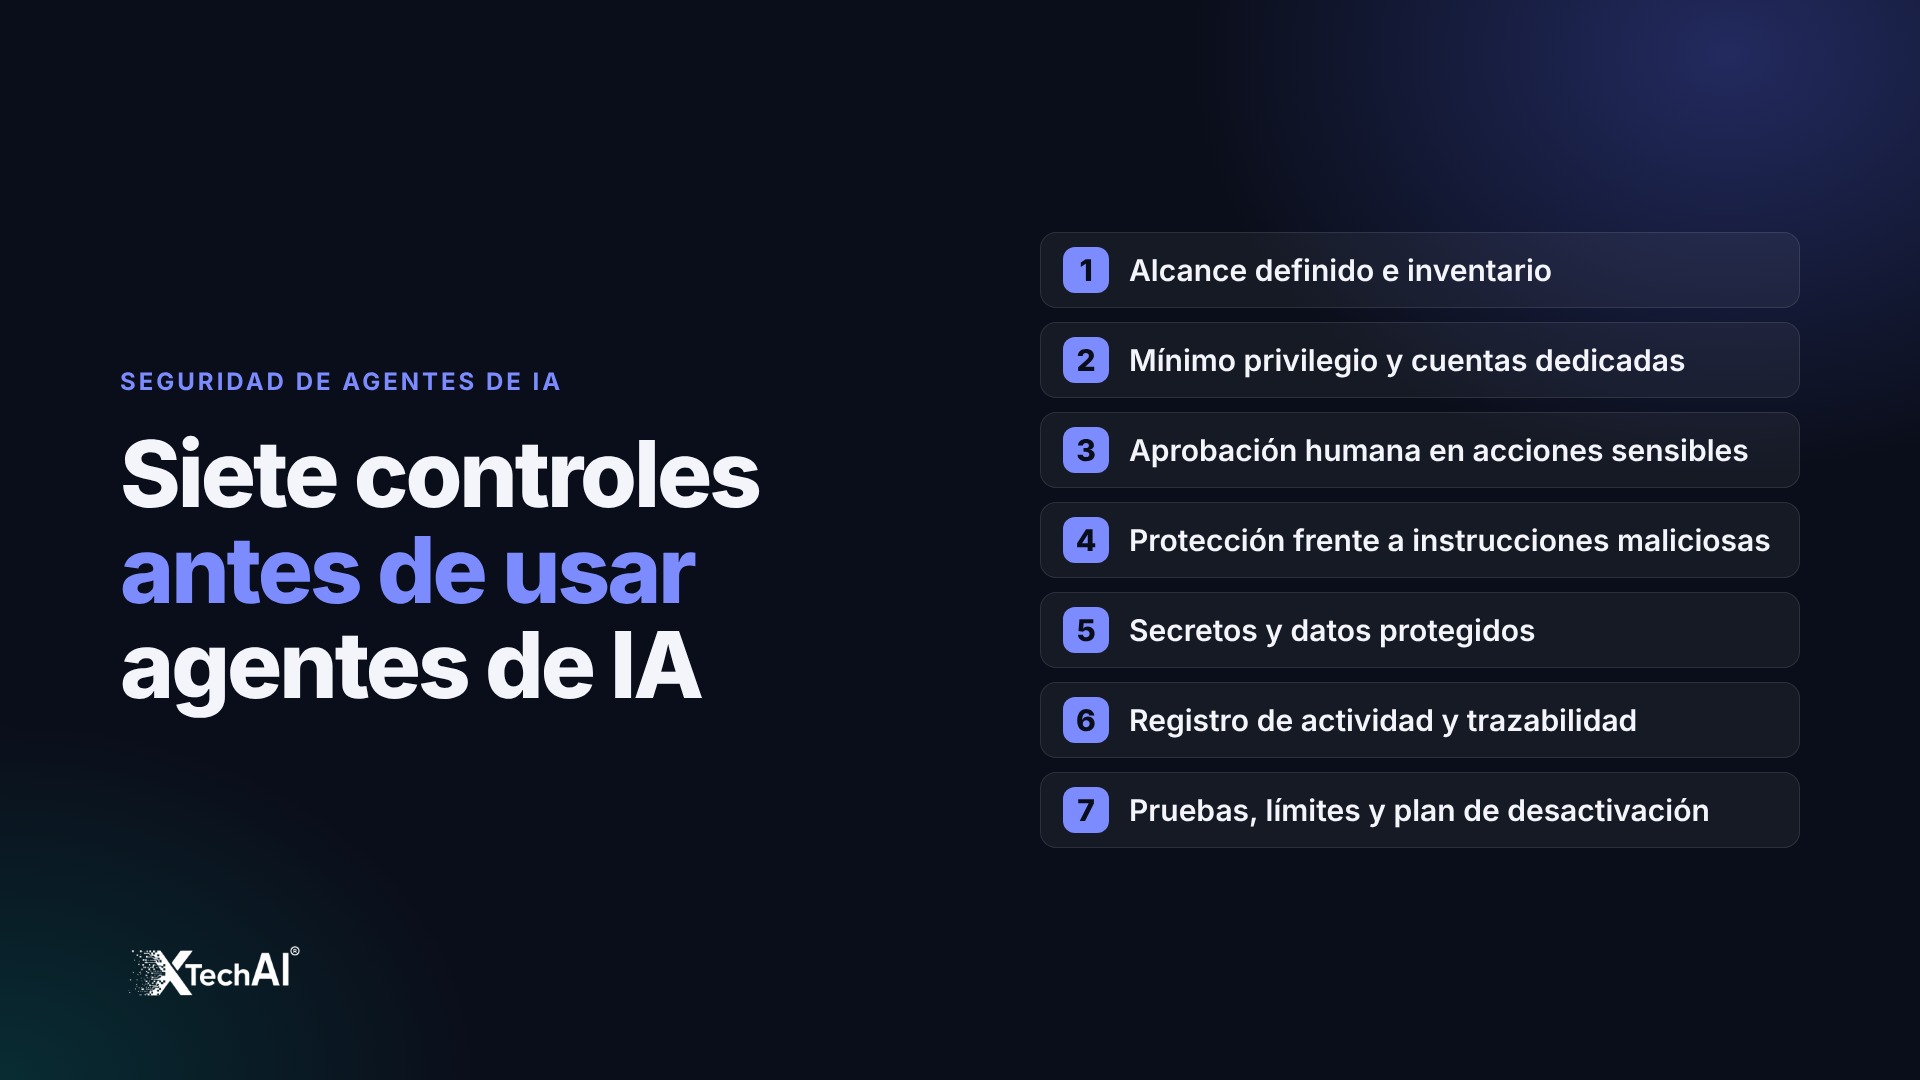
Los siete controles de seguridad para agentes de IA
1. Alcance definido e inventario de agentes
Cada agente debe tener un objetivo concreto por escrito: qué puede hacer, con qué sistemas y qué queda fuera de su alcance. La empresa debe saber también cuántos agentes hay en funcionamiento, quién es responsable de cada uno y a qué datos acceden. Sin inventario no hay control posible.
2. Mínimo privilegio y cuentas dedicadas
El agente solo debe acceder a lo imprescindible para su tarea, con permisos de lectura siempre que sea posible. Conviene usar cuentas de servicio propias, no las credenciales de un empleado, para poder limitar, auditar y revocar el acceso de forma independiente.
3. Aprobación humana en acciones sensibles
Pagos, envíos a clientes, borrado de datos o cambios en registros críticos deben pasar por una persona antes de ejecutarse. El agente puede preparar la acción y explicar por qué la propone, pero la decisión final es humana.
4. Protección frente a instrucciones maliciosas
Un correo, un PDF o una web pueden contener texto diseñado para engañar al agente (la llamada inyección de instrucciones). El sistema debe tratar el contenido externo como datos, nunca como órdenes, y limitar lo que el agente puede hacer después de leer información no verificada. Ampliamos este punto en nuestra guía sobre cómo evitar que la IA se use de forma maliciosa.
5. Gestión de secretos y protección de datos
Las contraseñas y claves de API no deben aparecer nunca en las instrucciones del agente ni en sus registros: se guardan en un gestor de secretos. Además, hay que aplicar la minimización de datos que exige el RGPD y revisar dónde se procesan y almacenan los datos que maneja el agente.
6. Registro de actividad y trazabilidad
Cada acción del agente debe quedar registrada: qué se le pidió, qué decidió, qué herramientas usó y con qué resultado. Estos registros permiten investigar incidentes, detectar comportamientos anómalos y demostrar el cumplimiento normativo.
7. Pruebas, límites y plan de desactivación
Antes de producción, el agente se prueba en un entorno aislado con casos normales y casos de abuso. En producción, conviene fijar límites de volumen, de gasto y de velocidad, y tener un procedimiento claro para desactivarlo de inmediato si algo falla.
Lista de comprobación rápida
- ¿Está documentado qué hace el agente y quién es su responsable?
- ¿Tiene solo los permisos imprescindibles y una cuenta propia?
- ¿Las acciones sensibles requieren aprobación humana?
- ¿El contenido externo se trata como datos y no como órdenes?
- ¿Los secretos están fuera de las instrucciones y los registros?
- ¿Queda registro de cada acción?
- ¿Se ha probado y existe un plan para desactivarlo?
Seguridad desde el diseño, no como parche
Estos controles son mucho más fáciles de aplicar si se tienen en cuenta desde el principio del proyecto. Por eso, en la fase de diseño conviene combinar la visión de negocio de una consultoría de inteligencia artificial con el trabajo técnico de un equipo de software a medida que construya los conectores, las pantallas de aprobación y los registros que cada empresa necesita.
¿Vas a implantar agentes de IA en tu empresa?
Revisamos tu infraestructura, tus accesos y tus procesos para que los agentes de IA trabajen con permisos claros, supervisión humana y trazabilidad completa. Contacta con nosotros y analizamos tu caso.